
El pasado viernes, Renfe y Adif anunciaron que han estado enfrentando ciberataques en los últimos días, lo que podría haber comprometido información de sus usuarios. La brecha de seguridad se originó en la web de Adif, que ha permanecido inoperativa tras el ataque, permitiendo el acceso a la nube de Renfe. Ambas entidades, que son de propiedad pública, están llevando a cabo una investigación y han presentado una denuncia formal. Además, han informado al Centro Criptológico Nacional (CCN-Cert), que está asociado con el CNI.
Adif ha confirmado que su sitio web no está operativo debido a esta incidencia y que sus servicios informáticos, junto con los proveedores involucrados, están trabajando para restaurarlo lo más pronto posible. Aseguran que la situación no afecta a la explotación ferroviaria, la cual continúa funcionando con normalidad.
Por su parte, Renfe ha indicado que el ataque cibernético se produjo a través de servidores de Adif que ya habían sido comprometidos y que tenían interconexión con sistemas externos de la operadora. Las investigaciones preliminares sugieren que los ciberatacantes pudieron acceder a información "limitada" de los usuarios, la cual incluye principalmente nombres y direcciones de correo electrónico. Sin embargo, hasta el momento, no se han encontrado pruebas concluyentes que indiquen que estos datos hayan sido divulgados públicamente.
La empresa también ha subrayado que no hay evidencias de que se haya accedido a datos bancarios, financieros, medios de pago, DNIs u otra información sensible. Tras el ataque, Renfe activó de inmediato sus protocolos de respuesta, aislando los entornos afectados y poniendo en marcha medidas extraordinarias de protección con la ayuda de expertos en ciberseguridad.
Este incidente se produce en un contexto en el que las empresas de transporte público están cada vez más expuestas a amenazas cibernéticas, lo que pone de relieve la necesidad de robustecer las medidas de seguridad digital. Las acciones inmediatas de Renfe y Adif reflejan una respuesta proactiva ante el creciente problema de la ciberseguridad en el sector.
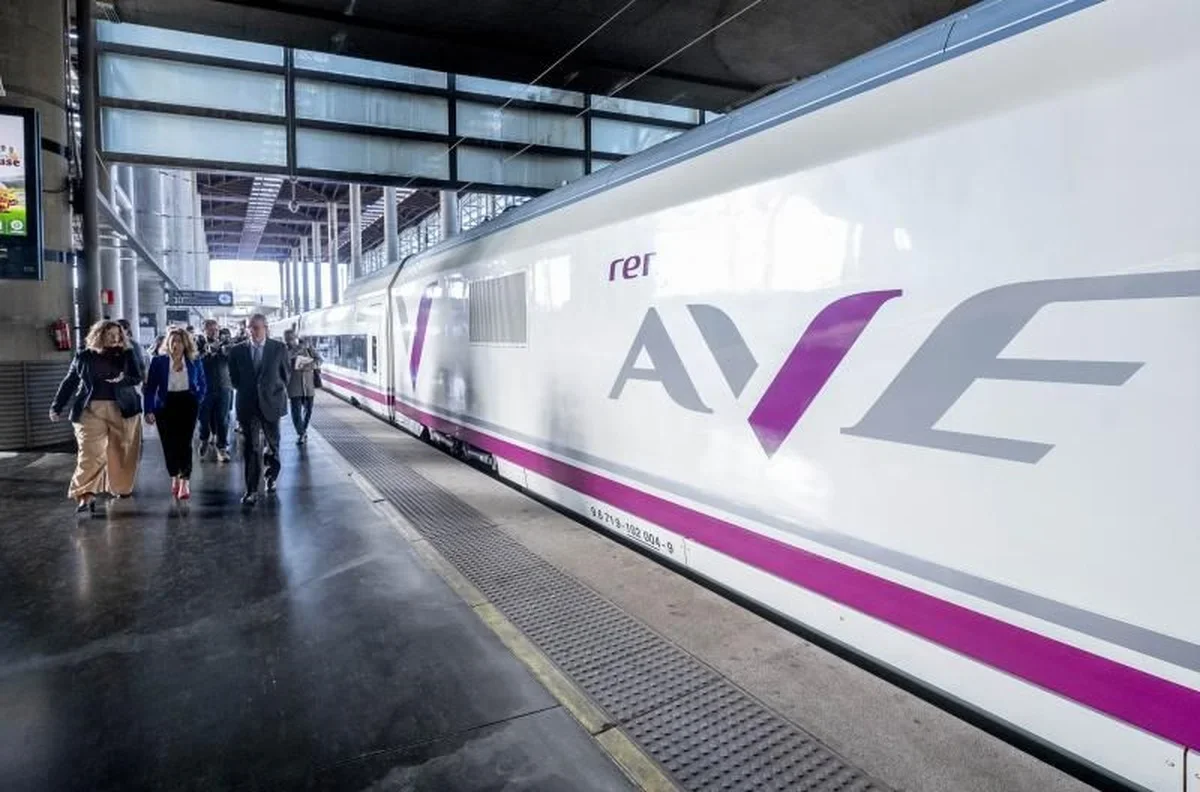
Contexto: Renfe, como operador ferroviario nacional, es fundamental para el transporte de pasajeros en España, ofreciendo servicios como el AVE, que conecta grandes ciudades del país. Adif, por su parte, gestiona la infraestructura ferroviaria y es crucial para el funcionamiento de estos servicios. La creciente digitalización de los sistemas de transporte ha incrementado la vulnerabilidad a ataques cibernéticos, lo que resalta la importancia de la ciberseguridad en el mantenimiento de la confianza del público en los servicios públicos. La colaboración con el CCN-Cert es un paso importante para mejorar la respuesta ante este tipo de incidentes en el futuro.